Zero-Click-Angriff kapert WhatsApp-Konten für Überweisungsbetrug
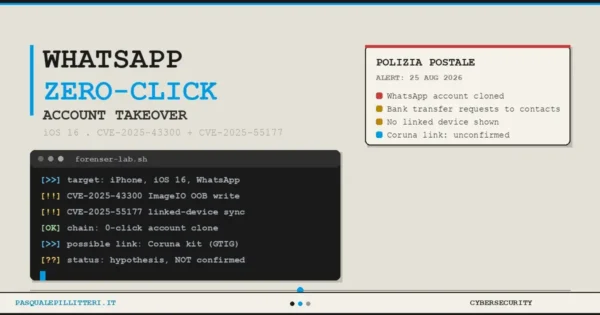
Seit dem 25. August 2026 meldet die Polizia Postale eine Welle von WhatsApp-Kontodiebstählen auf iPhones mit iOS 16, bei denen das Opfer nichts anklickt und keine Warnung erhält, das Telefon bleibt sein Eigentum, die App bleibt installiert, aber jemand schreibt seinen Kontakten und fordert eine dringende Überweisung. Das forensische Labor Forenser hat die technische Angriffskette dahinter isoliert und prüft nun eine mögliche Verbindung zu Coruna, dem iOS-Exploit-Kit, das die Google Threat Intelligence Group (GTIG) im März 2026 dokumentiert hat.
Der Begriff „Zero-Click" beschreibt einen Angriff, bei dem das Opfer keinen Link öffnen, keine Datei herunterladen und nichts akzeptieren muss. Es reicht, eine WhatsApp-Nachricht oder einen Anruf zu erhalten, damit das Gerät automatisch schädlichen Inhalt verarbeitet. Forenser hat die Kette anhand mehrerer realer Fälle rekonstruiert, alle mit demselben Muster (iPhone-Nutzer, iOS 16, keine Warnung über ein neu verbundenes Gerät, aber Überweisungsnachrichten, die von der eigenen Nummer an die jüngsten Kontakte gesendet wurden).
Die Kette verbindet zwei unterschiedliche Schwachstellen. Die erste, CVE-2025-43300, ist ein Out-of-Bounds-Write im ImageIO-Framework von Apple (der Komponente, die Bilder und Fotos verarbeitet), eine gezielt konstruierte Bilddatei kann den Gerätespeicher beschädigen. Die zweite, CVE-2025-55177, betrifft WhatsApp für iOS und macOS und ist ein Fehler bei der Autorisierung von Synchronisierungsnachrichten zwischen verknüpften Geräten, der die App dazu bringt, Inhalte von einer beliebigen URL herunterzuladen, ohne dass der Nutzer etwas tut. Zusammen reichen die beiden Lücken aus, um den Code einzuschleusen, der die Sitzung klont und an die Kontakte schreibt, ohne eine Spur in der Liste der verknüpften WhatsApp-Geräte zu hinterlassen.
Die beiden CVEs sind keine Entdeckung dieser Tage. Apple und Meta hatten sie Ende August 2025 behoben, nachdem sie in einer Spionagekampagne gegen rund 200 Personen eingesetzt worden waren, darunter Journalisten und Menschenrechtsaktivisten. CISA hat sie seither in den Katalog aktiv ausgenutzter Schwachstellen aufgenommen. Was Forenser jetzt meldet, ist etwas anderes, dieselbe technische Kette, ursprünglich für eine kleine Zahl hochwertiger Ziele gedacht, zirkuliert nun in weit größerem Umfang gegen gewöhnliche Nutzer, mit einem unmittelbar wirtschaftlichen statt einem Überwachungsziel.
Am 25. August 2026 veröffentlichte die Polizia Postale auf dem Portal des Commissariato di P.S. online einen Hinweis auf eine neue Welle von WhatsApp-Kontokompromittierungen. Laut der Mitteilung scheinen die betrügerischen Nachrichten von Familienmitgliedern oder Freunden zu stammen und fordern unter dem Vorwand eines plötzlichen Notfalls eine Überweisung, eine Handyaufladung oder eine andere Zahlung. Dass sie von einer der Zielperson tatsächlich bekannten Nummer ausgehen, macht sie weit glaubwürdiger als ein gewöhnlicher Phishing-Versuch.